您订阅的887700葡京线路检测官网有更新,请及时查阅
查看详情您订阅的887700葡京线路检测官网有更新,请及时查阅
查看详情 发布时间:2026-11-19

10月,维基百科、任天堂等网站集体下线;PHP CVSS 9.2 预认证 RCE 漏洞(PHP2Shell)无需登录即可执行任意代码,覆盖 3300 万网站,补丁窗口只剩小时级;GMO 被索 80 亿日元,群晖 NAS 连备份一起被加密。
攻击全落在补丁窗口期,AI 还在压缩它:84% 的勒索攻击与 AI 相关。“过去三五年才碰到的顶级漏洞,最近几天就发生一次。”
在补丁真空期,边界防火墙是能稳定拦住攻击的地方——它顶不顶得住,决定了攻击是停在门外,还是长驱直入。
同时开 IPS + AV + 应用识别,吞吐可能断崖式下跌
业务高峰期不敢开深度检测
最后只能选择性放行,安全策略形同虚设
HTTPS流量占比超九成,攻击载荷藏在加密通道里
不解密 = 放行
解密检测=性能噩梦
这两个因素是真实存在的性能瓶颈。很多防火墙的“标称吞吐”是在裸机、无功能开启的条件下测出来的,一旦打开 IPS、AV、应用识别等安全功能,实际性能仅为标称值的 1/8‑1/10左右。SSL 解密更是消耗性能的大户——解了密才能查,查了才能拦,但解密的代价往往是吞吐消耗。
问题来了:有没有一台边界防火墙,能在真实业务流量下同时开启全威胁检测,网络依然流畅呢?
这个问题不能靠厂商自己说,得进行实打实测试。
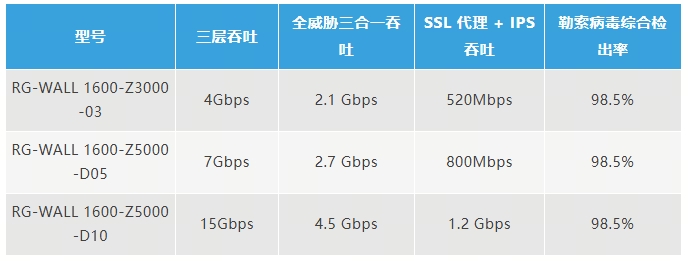
2026年10月,中国信通院泰尔实验室依据国家标准 GB/T 20281-2020《信息安全技术 防火墙安全技术要求和测试评价方法》,使用 IXIA PerfectStorm 专业测试仪表,对887700葡京线路检测官网RG-WALL 1600-Z 系列三款防火墙进行了委托检测。本次检测覆盖三个项目:全威胁吞吐、SSL 代理+IPS、勒索病毒防护。
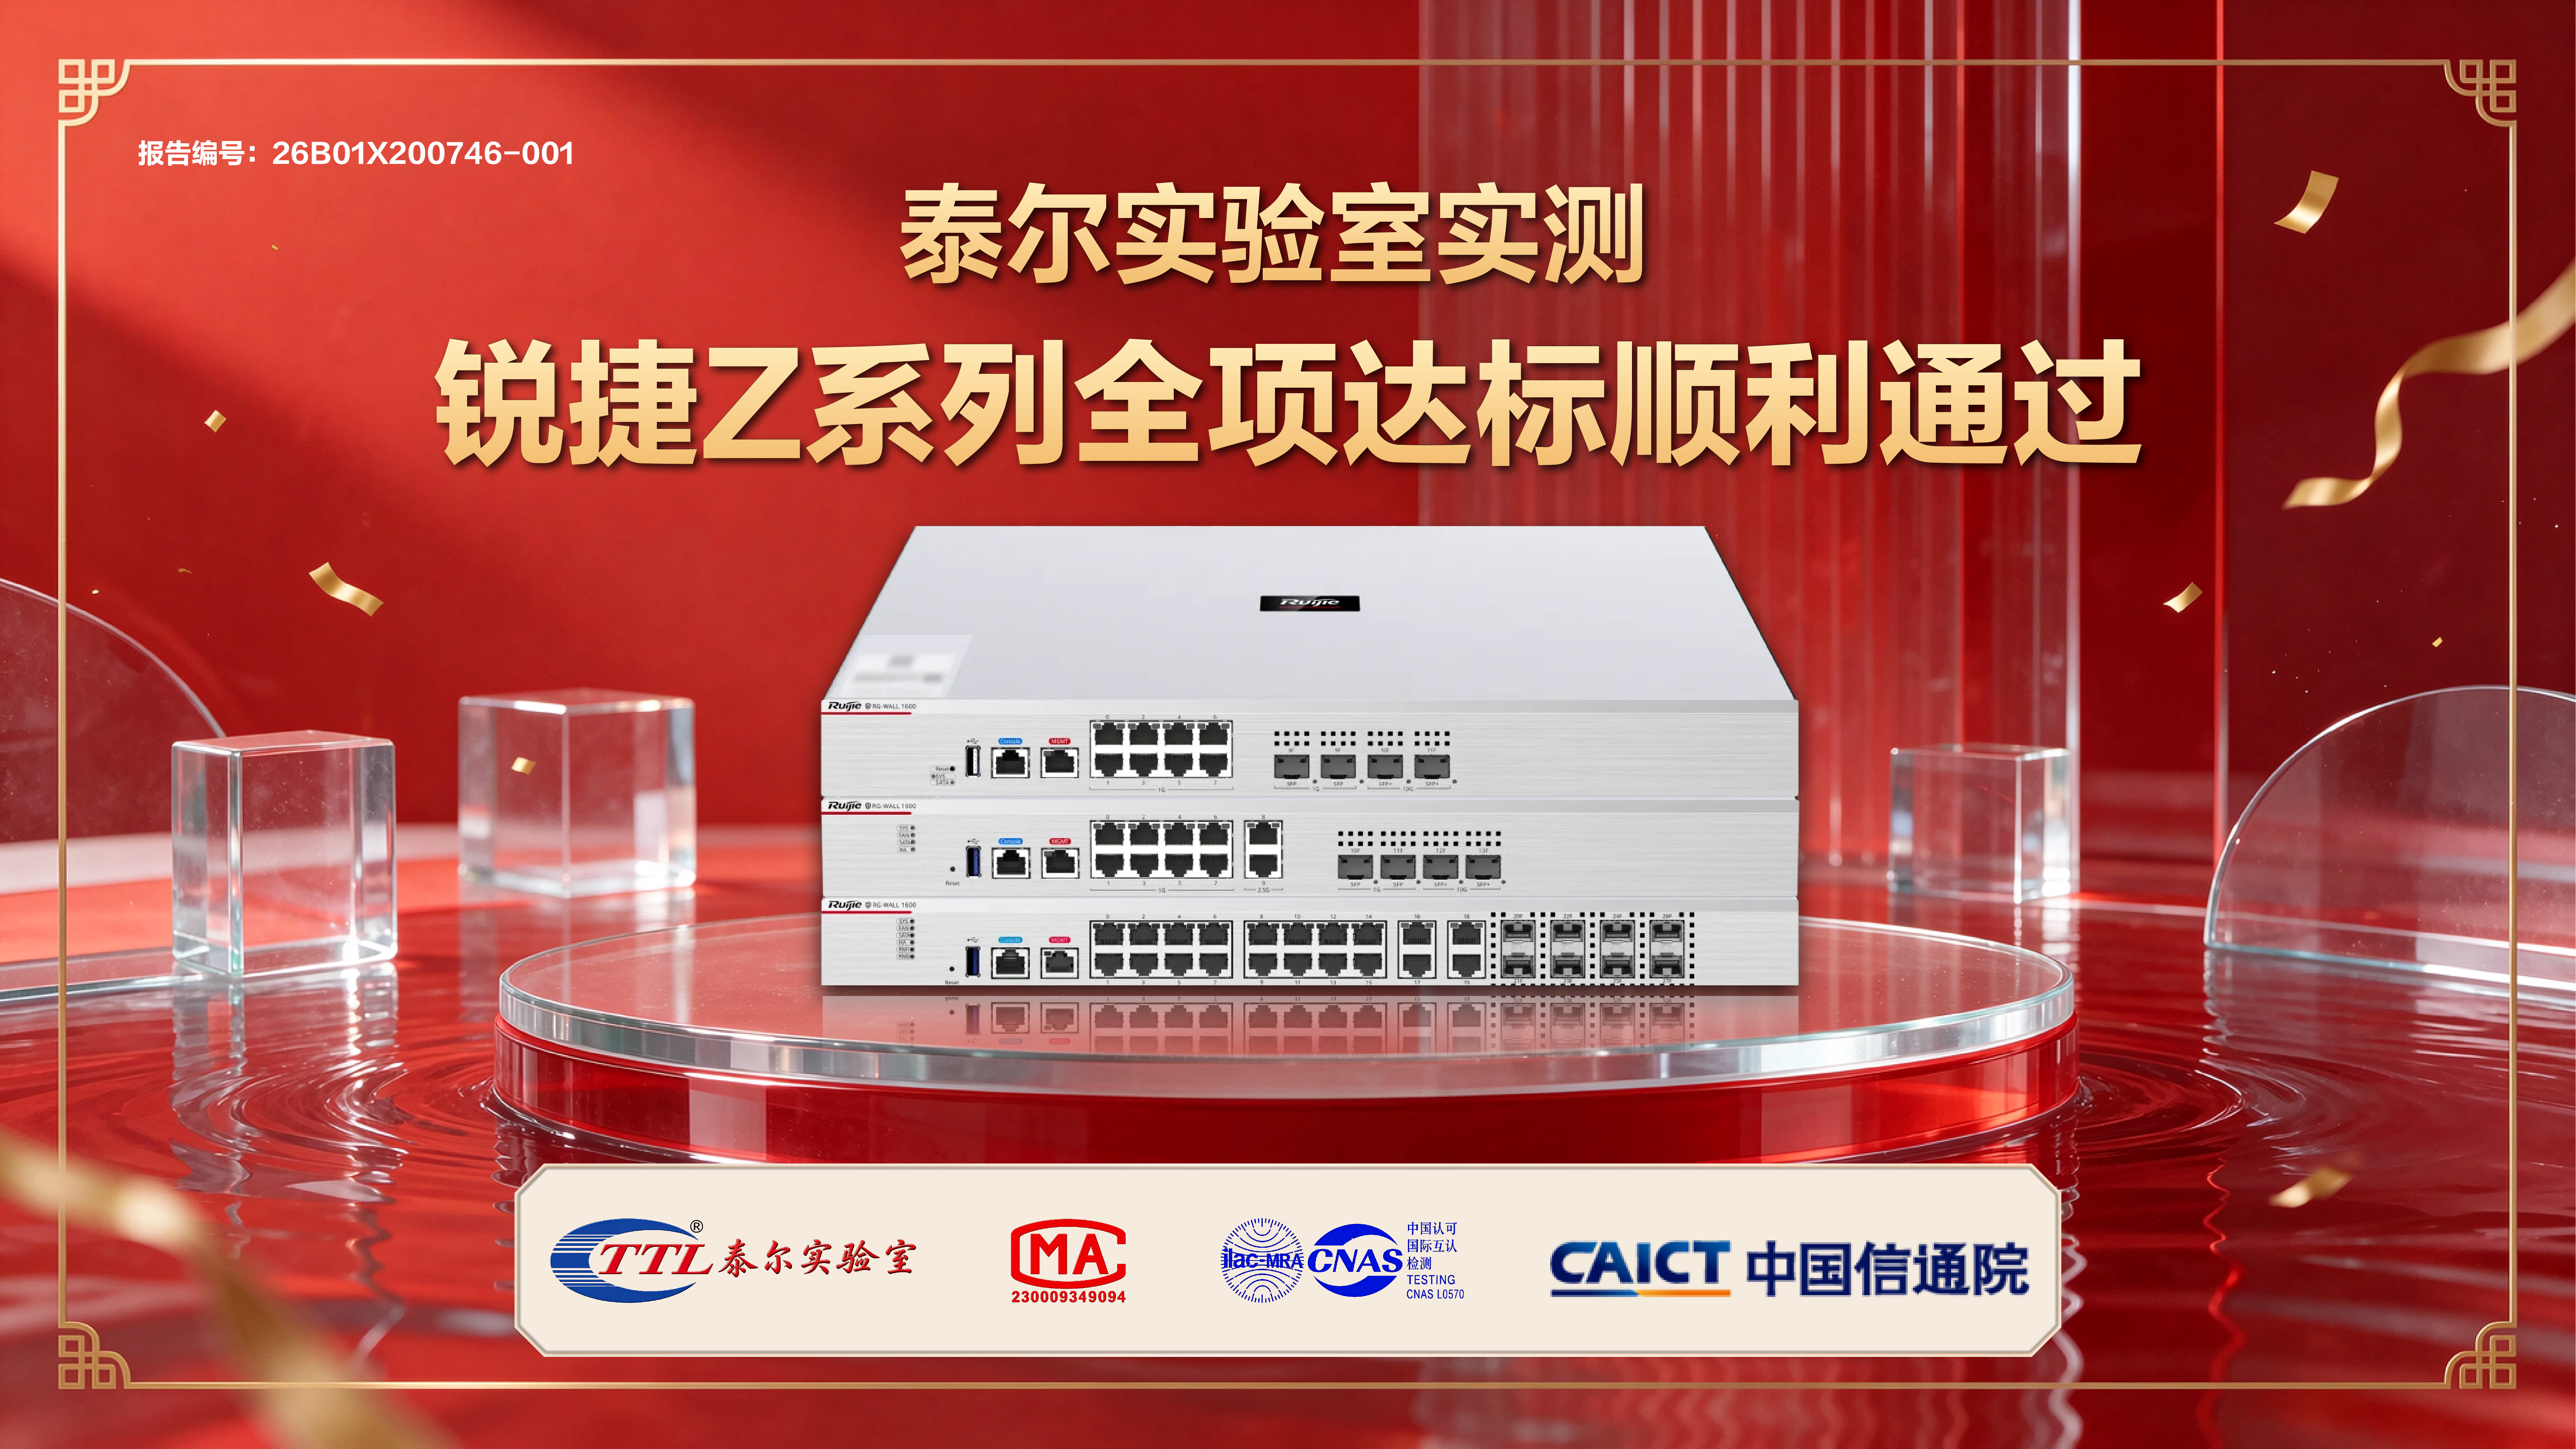
结果如下:
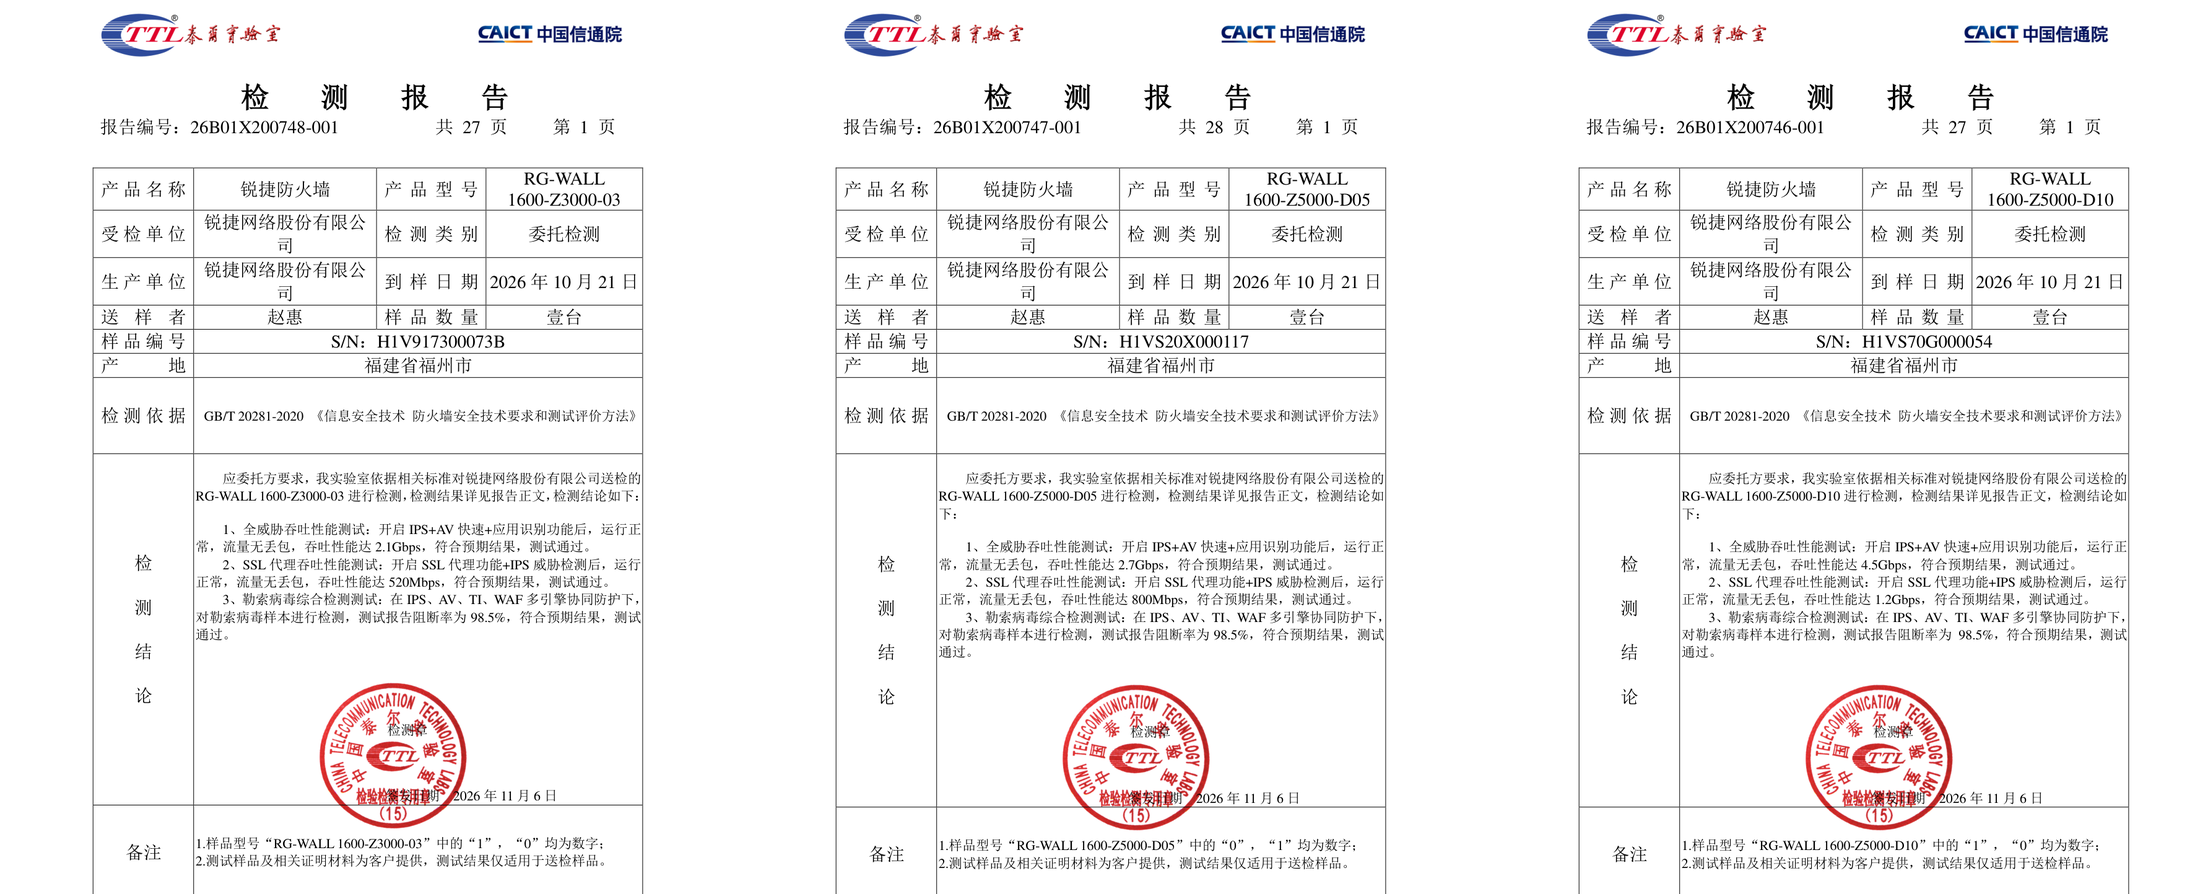
同时开启 IPS、AV(快速模式)、应用识别(APPID),特别提出的是,测试中关闭了 CPU 资源检查以防止触发 bypass——也就是说,测得的是真实硬件加速下的能力,不是靠“检测不过就放行”这种 bypass 机制换来的数字。
结果:Z3000-03 达到 2.1 Gbps,Z5000-D05 2.7 Gbps,Z5000-D10 4.5 Gbps。实测验证:在安全能力全开场景下,三款设备均具备较高的威胁检测吞吐性能。
对加密流量做解密检测,测试后验证统计中无 error、无 bypass,确认是真实解密检测而非放行。
结果:Z3000-03 520Mbps,Z5000-D05 800Mbps,Z5000-D10 1.2 Gbps。加密流量不仅能看,而且能查,同时还能保持高性能吞吐。
勒索不是一次攻击,而是一条链:投递、落地、驻留、加密,任一环失守都前功尽弃。
搭建 HFS 文件服务器环境,客户端 PC 上传/下载病毒样本验证防火墙阻断;AV 启用深度查杀,IPS、AV、TI(威胁情报)、WAF 四引擎协同。
结果:三款型号综合检出率均达 98.5%,已知勒索家族有效检出、日志完整记录,全部通过。
98.5% 检出率非 AV 单打独斗,而是四引擎各管一段:IPS 拦截异常流量与漏洞利用,AV 深度查杀文件载荷,TI (威胁情报)实时匹配已知恶意家族,WAF 封堵应用层渗透——从投递到落地,每一步都有检测层。
补丁永远有窗口期:服务器还在等补丁,边界防火墙必须开着全部检测还不掉速——泰尔实验室按国标与真实流量实测。
安全能力,真实流量面前才算数。


 文档评价